
导读:
长期以来,我们习惯把密码看成一种“安全工具”:数据怕泄露就加密,身份需要确认就上数字证书,文件怕篡改就做数字签名,网络链路不安全就部署VPN。其共同模式是——系统先存在,密码再被加进去。
2026年9月19日,在首届中国网络空间安全大会CCSC 2026主论坛上,中国科学院院士郑建华以《密码定义安全——思考与愿景》为题作报告。大会官方报道显示,报告从密码学安全定义、理论基础和未来发展等方面展开,讨论密码技术在保障网络空间安全中的重要作用。
这个概念真正值得行业思考的,不是“以后什么都用密码”,而是一个更根本的问题:能不能让系统从设计开始,就让关键安全属性由密码机制直接约束和验证?
01 为什么传统安全总在“检测—告警—补丁”循环里?
今天一个大型信息系统里可能同时部署防火墙、入侵检测、终端安全、WAF、零信任、VPN、堡垒机、数据库审计和态势感知。但真实攻防仍然经常重复同一个过程:发现漏洞、攻击利用、增加检测规则、打补丁,然后攻击者寻找新的路径。
传统防御大量依赖行为特征、历史经验和风险判断。它们非常重要,但本质上常常回答的是“这像不像攻击”。攻击者越擅长使用合法账户、合法工具和正常协议,检测就越困难。
“密码定义安全”试图增加另一种安全逻辑:不是只判断行为像不像攻击,而是要求主体证明自己有资格执行。
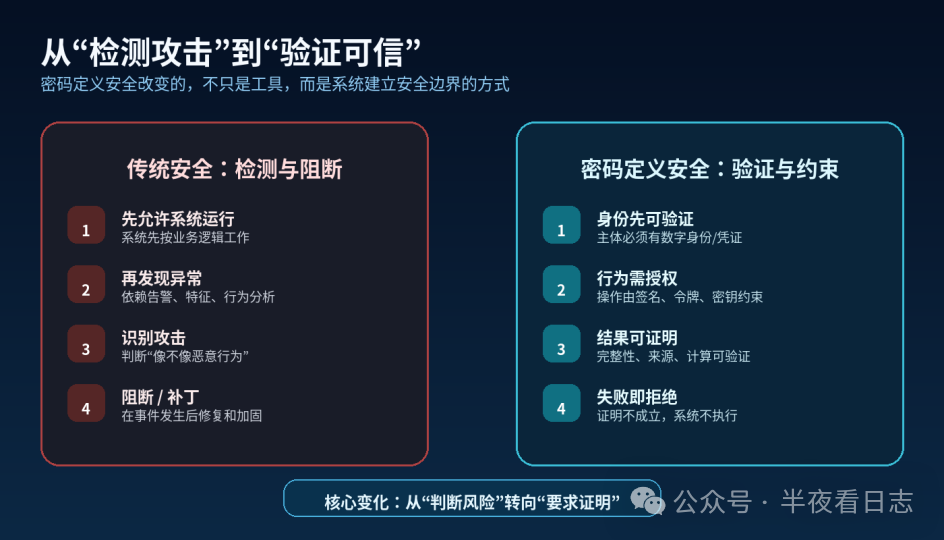
图1|传统安全“检测攻击”与密码定义安全“验证可信”的核心差异
02 什么叫“把安全问题规约到密码安全”?
“规约”是理解整个概念的关键。所谓规约,就是把一个复杂安全目标转换成一个更明确、可分析的问题。
例如,系统要求“只有授权主体才能修改重要文件”。传统实现依赖账号、权限表、数据库、操作系统访问控制和日志审计;如果进一步要求每一次合法修改都必须由授权主体使用私钥进行数字签名,系统只接受签名验证通过的版本,那么攻击者想偷偷修改文件,就不得不进一步解决“能不能伪造合法签名、能不能窃取私钥”这些密码问题。
这样,原本复杂的系统安全问题,开始被绑定到更明确的密码边界。如果密码算法安全、私钥未泄露、实现正确,那么攻击成功的条件就被显著收紧。
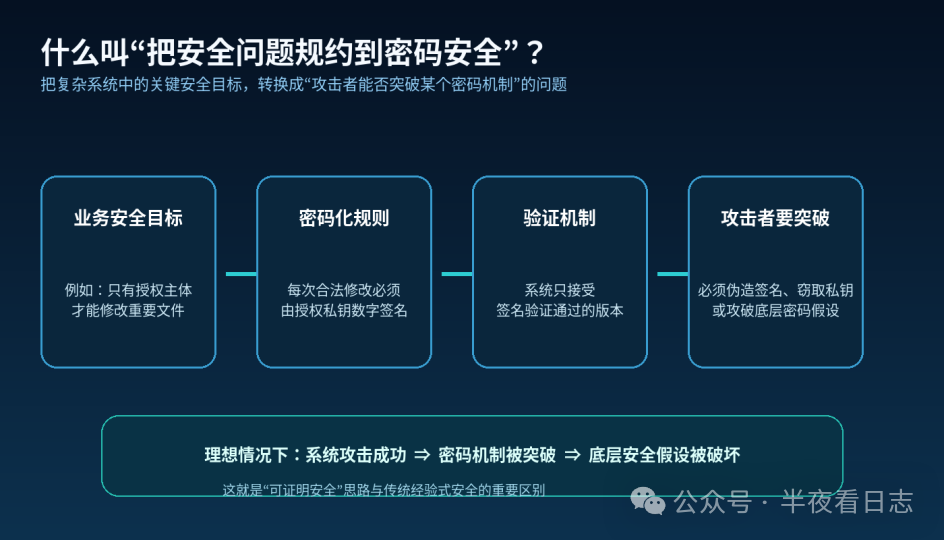
图2|把系统安全目标规约为密码验证问题:从业务规则到可证明安全
03 “密码定义安全”和“给系统加密码”有什么本质区别?
很多现有密码建设的路径是:业务系统先设计完成,为满足合规或安全要求,再增加SSL VPN、服务器密码机、数字证书、数据加密和电子签名。这种模式仍然是“系统架构定义业务,密码负责保护”。
密码定义安全更希望密码机制直接参与定义系统的安全规则:谁可以访问、什么程序可以运行、数据可以流向哪里、一个操作是否得到授权,不再只由普通业务逻辑判断,而尽可能由数字身份、密码凭证、数字签名、密钥、可信计算和可验证证明共同约束。
密码从“系统外围的一把锁”,走向“系统运行规则的一部分“。
04 三个核心方向:密码定义计算、网络与数据
郑建华院士此前公开讨论“密码定义安全”时,多次把网络空间中的关键安全问题放到计算、网络和数据三个层面思考。理解这三层,基本就能理解这一理论框架。
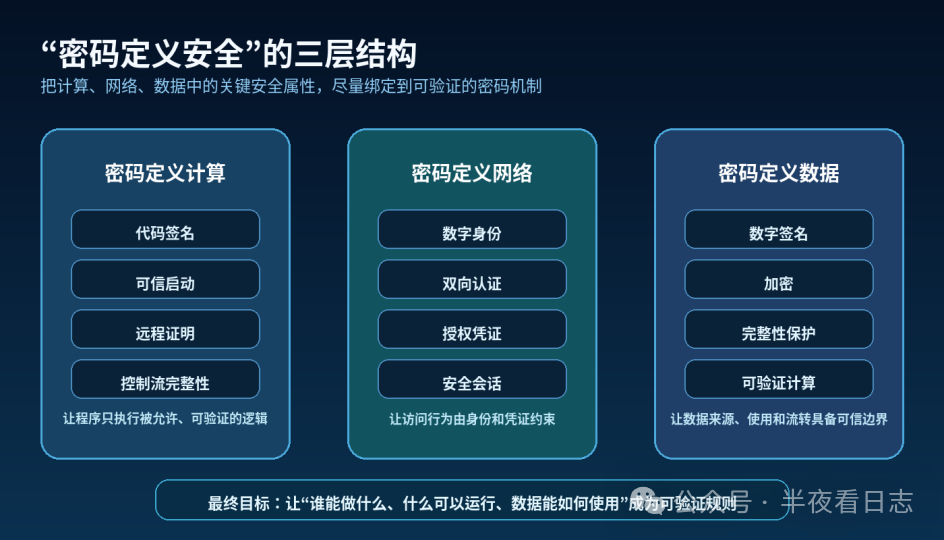
图3|密码定义计算、网络、数据:三个层面分别解决什么问题
05 密码定义计算:程序能不能只执行被允许的逻辑?
大量攻击最终都希望改变程序原本的执行逻辑,例如代码注入、恶意模块加载、固件替换、供应链植入。密码定义计算要回答的是:能否把“允许执行什么”本身变成可验证的规则。
最基础的例子是代码签名:软件、固件、配置在运行或加载前验证签名,签名不正确就拒绝执行。进一步结合安全启动、可信执行环境、远程证明和硬件可信根,可以让“程序是谁、运行环境是什么、有没有被替换”都进入可验证范围。
于是“这段程序是否可信”不再完全依赖管理员经验,而开始绑定到数字签名、可信根和证明机制。
06 密码定义网络:不只识别流量,而是约束“谁有权做什么”
传统网络控制大量依赖IP地址、端口、ACL和流量特征。但IP不等于身份,一个合法账号也可能被盗用。密码定义网络把重点进一步放到实体身份、授权凭证和安全会话上。
数字证书证明实体是谁,数字签名证明操作由谁发起,授权令牌证明主体具有什么权限,会话密钥绑定通信双方。最终访问规则不再只是防火墙数据库里的一个bit,而是一个可以验证的授权关系。
这对APT尤其有意义。传统检测在问“这像不像攻击”,而密码化约束更强调“这个主体有没有获得授权”。一个行为即便看起来完全正常,只要没有合法身份、授权或会话凭证,系统也可以拒绝执行。
07 密码定义数据:不只是“数据库字段加密”
数据从产生、传输、存储、加工、共享到销毁,会不断跨越系统和主体。真正的数据安全需要回答:谁产生的、有没有被修改、谁有权使用、使用到什么程度、能否追责。
这些问题可以分别映射到密码能力:数字签名定义来源真实性;哈希、MAC和签名定义完整性;加密和密钥控制谁能看;属性加密、同态计算、零知识证明等进一步探索“数据不完全暴露也能被使用或验证”。
郑建华院士此前在数据安全治理与流通学术交流中,就以“密码定义的数据安全”为主题讨论数据流通中的密码机制,这说明“密码定义安全”并不局限于网络边界,而正在向数据全生命周期扩展。
08 为什么这里不断出现“可证明安全”?
传统很多安全产品给出的结论是风险评分、异常概率或攻击特征匹配,本质上属于经验和统计判断。密码机制则更擅长给出“验证通过/失败”“证明成立/不成立”这类确定性结果。
进一步,在形式化安全模型里,我们还可以尝试证明:如果攻击者能够突破某个系统机制,那么它就能被转换为解决某个已知困难密码问题的算法。这样,系统安全被归约到明确的安全假设上。
“密码定义安全”真正想要的,不只是多用几个密码算法,而是尽可能让关键安全属性拥有可验证、可分析甚至可证明的边界。
09 它和零知识证明为什么是同一条技术主线?
零知识证明的核心,不是让别人“相信”某个陈述,而是要求提交Proof并由验证者执行Verify。它可以证明年龄达到门槛但不透露具体年龄,证明内容来自可信源但不暴露全部原始数据,证明计算正确执行但不重复完整计算。
这与密码定义安全的底层逻辑高度一致:把原本依赖信任、经验或检测的问题,尽量转换成密码验证问题。数字签名、远程证明、可信执行环境、零知识证明、可验证计算,实际上都在推动“从检测风险到证明可信”的变化。
10 AI时代,为什么这种思路突然更加重要?
AI正在放大传统安全体系最困难的部分:生成内容越来越逼真,Agent行为越来越接近正常用户,模型供应链越来越复杂,AI还能自动生成代码和自主调用系统。单纯依赖“它像不像恶意行为”会越来越困难。
更具确定性的做法是要求持续证明:Agent是谁、代表谁、能调用什么、运行的是哪个模型、数据来自哪里、结果由什么程序产生。
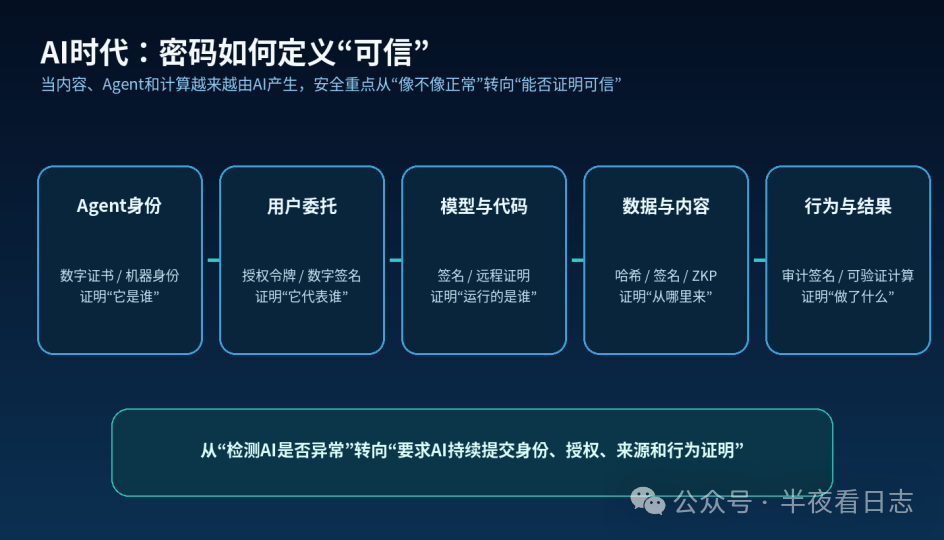
图4|AI时代的密码化信任链:身份、委托、模型、数据和行为都需要可验证
11 但必须强调:密码定义安全不是“密码万能论”
密码技术无法自动纠正错误业务规则。如果策略本身错了,密码只会严格执行错误策略;如果管理员主动泄露私钥,签名系统也无法判断人的动机;如果终端被完全控制,攻击者甚至可能合法调用密码模块。
漏洞治理、供应链安全、终端防护、配置管理、拒绝服务防护等仍然不可替代。郑建华院士此前在相关公开报告中强调的是网络安全技术与密码技术同步发力、协同创新,形成可证明安全的主动防护能力,而不是用密码替代整个网络安全体系。
12 真正落地,还必须解决四个工程问题
第一,密钥管理。安全边界越依赖密码,密钥就越成为核心资产。生成、存储、使用、轮换、备份、销毁都必须纳入可信体系。
第二,密码敏捷。系统不应把安全规则写死在SM2、某个证书算法或某个产品上。业务表达的是“认证、签名、授权、证明”,底层算法应能够平滑替换。
第三,密码实现本身也要安全。理论算法安全不等于工程安全,还要考虑随机数、侧信道、API误用、协议降级、芯片和HSM等完整实现链。
第四,安全策略需要更形式化。当越来越多安全规则由密码执行,策略本身就需要更清晰、可验证,推动密码工程与形式化验证进一步结合。
13 对商用密码行业意味着什么?
今天的典型密码产品包括服务器密码机、签名验签服务器、CA、电子签章、VPN、密钥管理系统和密码服务平台,核心提供Encrypt、Decrypt、Sign、Verify、Hash和Key Management。
如果密码定义安全逐渐走向工程实践,密码基础设施未来可能进一步提供身份能力、授权能力、证明能力、可信计算能力和密码策略能力。密码平台不再只是被业务调用的一组算法API,而可能逐步成为更接近Security Control Plane——安全控制平面的基础设施。
它开始回答的不只是“怎样加密”,还包括:这个主体是谁、能不能访问、能处理什么数据、一段代码能不能运行、一个结果是否可信。
14 它与今天“密评—密码改造—密码服务平台”是什么关系?
今天国内大量商用密码建设仍然主要回答“密码有没有用、有没有用对、有没有真正发挥作用”。这对应的是密码合规、正确应用和密码服务化。
密码定义安全可以看作更深一层的演进方向:当统一身份、密钥管理、密码服务、签名验证和可证明机制逐步成为基础设施后,密码开始有条件真正参与定义访问、计算和数据流转规则。
“密码合规” → “密码正确应用” → “密码服务化” → “密码参与定义安全规则”,可能是一条值得长期观察的演进路径。
15 真正变化的,是密码在系统里的位置
过去密码更多位于网络边界、密码机、UKey、CA和VPN中。未来它可能进入每一个数字身份、每一次访问、每一条关键数据、每一个Agent和每一次可验证计算。
过去我们在系统外围看到密码;未来在更理想的架构中,系统本身可能通过密码关系建立信任边界。这才是“密码定义安全”最值得产业界认真观察的地方。
写在最后
“密码定义安全”目前仍然是一种理论探索和技术愿景,而不是已经发布的强制标准。但它之所以在AI、数据流通、主动防御和可信计算快速发展的今天重新受到关注,是因为传统安全越来越难单靠“发现攻击—识别攻击—阻断攻击”解决所有问题。
它提出了另一种值得探索的方向:能不能不再只是判断“你像不像坏人”,而是要求你证明“你有资格做这件事”。
把“这个人可信”变成身份密码验证通过;把“这份文件是真的”变成数字签名验证通过;把“这段程序没有被替换”变成代码签名和远程证明通过;把“这个Agent可以调用API”变成授权凭证验证通过。
“我判断你是不是可信”,走向“你证明你是可信的”。这或许正是“密码定义安全”最值得思考的地方。
资料来源
1. 中国网络空间安全学会/CERNET|首届中国网络空间安全大会主论坛报道(2026-09-20)
2. 闽江大学|网络空间安全学院揭牌暨前沿技术论坛:郑建华《密码定义安全——思考与愿景》(2026-03-31)
3. 中国科学院信息工程研究所|数据安全治理与流通学术交流会议:郑建华“密码定义的数据安全”(2025-07-22)
本行业动态分享转载自微信公众号《半夜看日志》